企業アカウント申請・権限管理のデジタルトランスフォーメーション
Microsoft Power Platform を活用した企業アカウント申請およびライフサイクル自動管理プラットフォームの構築
お客様背景
ある大手製造企業(以下、A社)は、ERP、CRM、企業向けアプリケーションプラットフォーム、および各種開発・テスト環境など、複数の社内業務システムを利用しています。企業規模の拡大に伴い、社員、プロジェクトメンバー、外部協力者によるシステムアカウントやアクセス権限の申請数が継続的に増加しています。
これまで、社員がシステムアカウントやアクセス権限を申請する際は、主にメール、チャットツール、または担当者との個別連絡によって対応していました。
- 社員が IT 担当者へ連絡し、アカウントまたは権限申請を依頼する。
- IT 担当者が申請内容を確認し、承認が必要かどうかを判断する。
- 部門責任者がメールまたは口頭で承認を行う。
- 管理者が各業務システムへログインし、手動でアカウント作成および権限設定を行う。
- 完了後、担当者が申請者へ個別に通知する。
この方法は申請数が少ない場合には問題なく運用できましたが、業務拡大に伴い、以下のような課題が発生しました。
1. 申請窓口が分散し、プロセスの可視化が不足
社員は、どの経路から申請すればよいのか明確に分からず、また申請状況をリアルタイムで確認することもできませんでした。
例えば:
- 申請が正常に提出されているか。
- 現在どの承認ステップにあるか。
- アカウント作成が完了しているか。
- なぜ申請が完了していないのか。
多くの場合、社員は IT 担当者へ再度確認する必要があり、コミュニケーションコストが増加していました。
2. アカウント作成が手作業に依存
承認完了後、管理者は複数のシステムへ個別にログインし、アカウント作成、権限設定、および通知処理を実施する必要がありました。
- ユーザーアカウントの作成。
- アクセス権限の割り当て。
- アカウント情報の通知。
- アカウント状態の記録。
繰り返し発生する大量の手作業は IT 担当者の負荷を増加させるだけでなく、人為的なミスや対応漏れが発生するリスクもありました。
3. アカウントライフサイクル管理の仕組みが不足
プロジェクトアカウント、テストアカウント、および外部協力者向けアカウントについて、これまでは定期的に手動で確認していました。
- 利用期限を超過したアカウント。
- 終了したプロジェクトに関連するアカウント。
- 回収が必要な権限。
統一された管理方式が存在しないため、不要なアカウントが長期間残存したり、権限回収が遅延したりするなど、セキュリティリスクが発生していました。
解決策
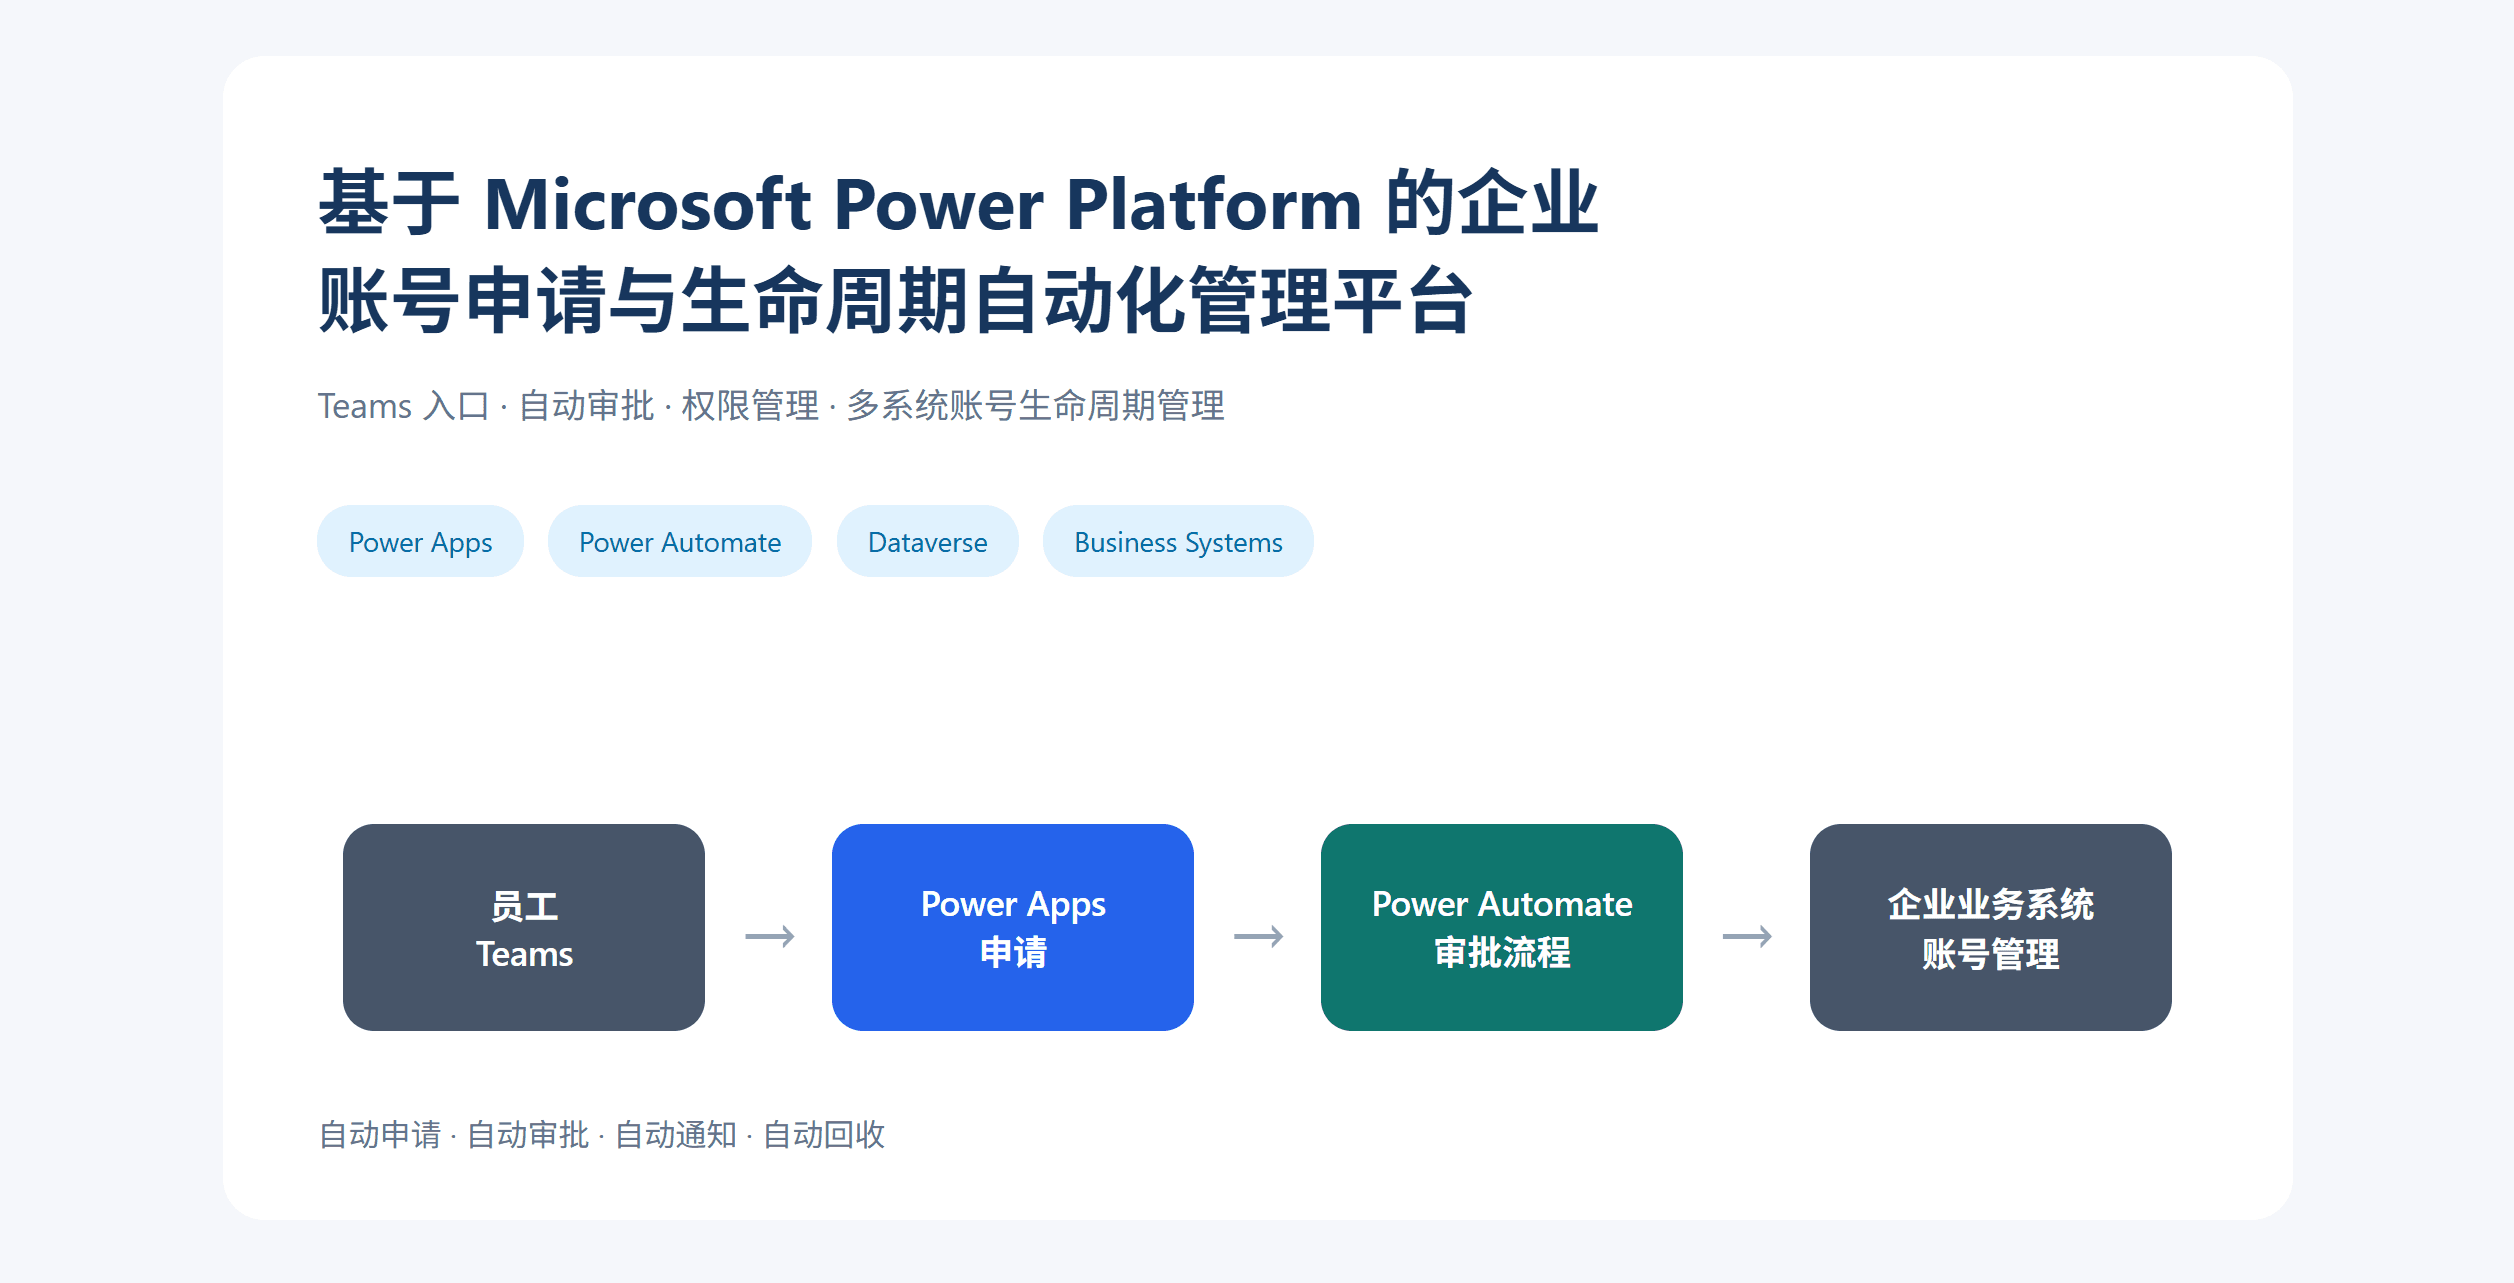
A社は Microsoft Power Platform を基盤として、統一されたアカウント申請およびライフサイクル管理プラットフォームを構築しました。これにより、従来の人的なコミュニケーションに依存したプロセスを、デジタル化・自動化されたプロセスへ移行しました。
社員はメールや個別に IT 担当者へ連絡する必要がなくなり、Microsoft Teams 上から直接申請アプリケーションへアクセスし、アカウント申請、承認、通知、およびライフサイクル管理を完結できます。
全体アーキテクチャは以下の通りです。
Microsoft Teams
        ↓
Power Apps
(アカウント申請アプリ)
        ↓
Dataverse
(申請情報およびアカウントライフサイクルデータ)
        ↓
Power Automate
(承認、通知、自動処理フロー)
        ↓
企業業務システム
(ERP / CRM / ServiceNow / テスト環境など)
主な機能
1. Teams 上で完結するアカウント申請
社員は Microsoft Teams 上の Power Apps アプリケーションからアクセス申請を提出できます。
申請内容には以下の情報が含まれます。
- 申請対象システム。
- 利用環境。
- 申請するロール。
- 利用期間。
- 申請理由。
申請後、システムが自動的に申請レコードを作成するため、社員が追加でメールを送信したり、IT 担当者へ連絡したりする必要はありません。
2. 承認プロセスの自動化
申請が提出されると、Power Automate が自動的に承認フローを開始します。
社員が申請を提出
        ↓
部門責任者が承認
        ↓
IT 管理者が確認
        ↓
後続処理を自動実行
承認者は Teams 上で申請内容を確認し、そのまま承認処理を実行できます。承認履歴は自動的に保存されるため、プロセス全体を追跡可能です。
3. アカウントおよびアクセス情報の自動配布
承認完了後、システムは対象となる業務システムに応じて後続処理を自動実行します。
- システム API を呼び出してアカウントを作成。
- アカウント状態を更新。
- 適切な権限を割り当て。
- 通知を自動送信。
申請者はシステム通知により、アカウント状態やアクセス情報をタイムリーに取得でき、進捗確認のために IT 担当者へ問い合わせる必要がありません。
4. アカウント有効期限の自動管理
システムはアカウントライフサイクル情報を一元管理します。
- 作成日時。
- 利用期限。
- 所属プロジェクト。
- 責任者。
Power Automate は事前に設定されたルールに基づき、アカウント状態を自動的に確認します。
アカウント期限前
        ↓
責任者へ確認通知
        ↓
延長するか?
 Yes          No
 ↓            ↓
期限更新    アカウント自動無効化
自動化による管理により、IT 担当者による手動確認やアカウント削除作業を削減し、権限管理のセキュリティ向上を実現します。
5. AI 問い合わせアシスタント(拡張機能)
Copilot Studio を利用して AI による問い合わせ機能を追加し、社員は Microsoft Teams 上からアカウント申請状況を確認できます。
例えば:
自分のアカウント申請は現在どのような状態ですか?
AI アシスタントは申請情報を自動的に検索し、以下の情報を回答します。
- 申請番号。
- 現在のステータス。
- 完了予定時期。
導入効果
Microsoft Power Platform の活用により、A社は従来の人的なコミュニケーションに依存したアカウント申請プロセスを、デジタル化・セルフサービス化・自動化されたプロセスへ移行しました。
社員は Microsoft Teams 上で申請を完了するだけで、システムが承認、通知、アカウント管理、およびライフサイクル管理を自動的に実行します。これにより、IT 部門の定型作業を大幅に削減し、社内アクセス権限管理の効率化とアカウントセキュリティリスクの低減を実現しました。